
Многие до сих пор воспринимают Open Source как нишевое увлечение энтузиастов. В реальности открытый код лежит в основе большинства облачных платформ, банковских систем, стриминговых сервисов и инструментов искусственного интеллекта. Операционные системы, базы данных, оркестраторы контейнеров и веб-серверы с открытым исходным кодом стали стандартом не ради экономии на лицензиях, а благодаря скорости внедрения, технологической гибкости и независимости от вендора.
За термином Open Source стоит не просто доступ к исходному коду, а целая система принципов и юридических соглашений, регулирующих использование, модификацию и распространение ПО. Понимание этих правил помогает выстроить надежную ИТ-инфраструктуру без правовых рисков и использовать сильные стороны открытой модели осознанно. В этой статье мы разберем, что означает открытость кода на практике, как исторически формировалось движение, чем отличаются основные типы лицензий и какие ограничения важно учитывать при работе с Open Source в облаке.
В этом тексте:
Что такое Open Source
Open Source — это модель разработки и лицензирования программного обеспечения, при которой исходный код находится в открытом доступе. Любой желающий может изучать его, модифицировать под свои задачи и распространять оригинальную или измененную версию. Однако открытый код — это не просто техническая характеристика, а определенный набор прав, закрепленных юридически.
Открытость держится на четырех базовых свободах, которые были сформулированы еще на заре движения за свободное ПО:
- запускать программу в любых целях;
- изучать, как она устроена, и адаптировать под собственные нужды;
- делиться копиями с другими;
- улучшать программу и публиковать изменения.
Исходный код в этой модели выполняет роль коллективного знания. Разработчики из разных компаний и стран работают над одними и теми же проектами, выявляют ошибки быстрее, чем в закрытых командах, и проверяют решения друг друга.
Движение за открытый исходный код началось не как бизнес-стратегия, а как реакция на закрытость программного обеспечения. В начале 1980-х годов программист Ричард Столлман столкнулся с тем, что производители перестали предоставлять исходный код вместе с программами. В ответ он основал проект GNU и сформулировал концепцию свободного ПО. Идея заключалась в том, что пользователи должны сохранять контроль над программами, которые запускают на своих компьютерах.
К началу 1990-х сообщество собрало большинство компонентов для полноценной операционной системы, но не хватало ядра. В 1991 году финский студент Линус Торвальдс опубликовал собственное ядро Linux и выбрал для него свободную лицензию. Это решение объединило разрозненные наработки проекта GNU в работающую ОС. Разработчики по всему миру начали тестировать, патчить и расширять систему.
Термин «Open Source» появился чуть позже, в 1998 году, как осознанная попытка отделить технологическое преимущество открытой разработки от идеологической нагрузки, которую несло слово «свободный». Сторонники нового названия хотели говорить с бизнесом на языке выгоды, надежности и скорости, а не философских принципов. Тогда же была основана организация Open Source Initiative, которая по сей день занимается одобрением лицензий и следит за тем, чтобы под вывеской Open Source не распространялся код с искусственными ограничениями.
К середине 2000-х годов открытые проекты стали стандартом для интернет-инфраструктуры. Веб-сервер Apache, базы данных MySQL и PostgreSQL, языки программирования PHP и Python, а позже — системы контейнеризации и оркестрации вроде Docker и Kubernetes — все это продукты модели Open Source. Крупнейшие облачные провайдеры, включая AWS, Google Cloud и Microsoft Azure, строят значительную часть своих сервисов именно на открытых технологиях. В результате, сегодня открытый исходный код стал не альтернативой коммерческому ПО, а фундаментом, на котором работает современная облачная экономика.
Open Source vs. Проприетарное ПО
Разница между открытым и проприетарным программным обеспечением лежит не столько в технологической плоскости, сколько в модели владения, контроля и ответственности. Оба подхода решают одни и те же задачи, но делают это принципиально разными способами.
Доступ к исходному коду
Исходный код Open Source напоминает открытую книгу. Разработчик может изучить, как именно реализована та или иная функция, провести аудит безопасности, найти скрытую уязвимость или адаптировать логику под нетиповую задачу. Компания не зависит от интерпретации документации — она видит реализацию напрямую.
Проприетарное ПО распространяется в виде скомпилированных бинарных файлов. Конечный пользователь получает готовый продукт, внутреннее устройство которого остается закрытым. Обратная разработка таких программ, как правило, прямо запрещена лицензионным соглашением. Любое изменение функциональности возможно только через обращение к вендору или через ограниченные API, которые вендор предоставил.
Модель лицензирования и стоимость
Открытое ПО чаще всего не требует платы за сам факт использования. Основные расходы смещаются в сторону компетенций: компания платит за внедрение, настройку, интеграцию с существующей инфраструктурой и дальнейшую поддержку. Бесплатная лицензия не означает нулевых затрат, но дает свободу выбора — можно развивать продукт силами внутренней команды или обратиться к сторонним экспертам.
Проприетарная модель строится на покупке права использования. Компания приобретает подписку или бессрочную лицензию, и в эту стоимость заложены разработка, тестирование и обязательства вендора по исправлению ошибок. Цена предсказуема, но она растет вместе с масштабированием инфраструктуры, а смена поставщика часто обходится дорого.
Разработка и исправление ошибок
Сообщество открытых проектов живет по принципу, который иногда формулируют как закон Линуса: «При достаточном количестве глаз любые ошибки выглядят поверхностно». Уязвимости и баги в популярных Open Source продуктах обнаруживаются быстро и часто исправляются раньше, чем ими успевают воспользоваться злоумышленники. Однако у этой модели есть нюанс: никто не обязан реагировать на конкретный баг-репорт в желаемые заказчиком сроки. Скорость реакции зависит от активности сообщества или от наличия контракта на коммерческую поддержку.
В проприетарном ПО отношения регулируются соглашением об уровне услуг — SLA. Вендор несет формальные обязательства по срокам реакции и исправления. Это дает предсказуемость для критичных бизнес-систем. С другой стороны, если вендор не считает ошибку приоритетной или она затрагивает небольшой сегмент клиентов, исправление может затянуться на месяцы. Код при этом остается закрытым, и заказчик не может повлиять на ситуацию самостоятельно.
Блокировка на вендоре
Открытое ПО снижает риск технологической привязки. Исходный код доступен, форматы данных, как правило, открыты и документированы, а конкуренция среди интеграторов позволяет менять подрядчика без переписывания всей системы. Компания сохраняет контроль над своей инфраструктурой даже при смене поставщика услуг.
Проприетарное ПО нередко формирует жесткую зависимость от производителя. Чем глубже продукт встроен в бизнес-процессы, тем сложнее и дороже миграция на альтернативу. Форматы данных могут быть закрытыми, API уникальными, а стоимость лицензий — расти с каждым циклом продления. Вендор в такой ситуации получает значительное преимущество, а клиент теряет пространство для маневра.
Обе модели имеют право на существование, и выбор между ними — это скорее вопрос стратегии, чем технологических предпочтений. Open Source дает свободу и контроль ценой собственной экспертизы и ответственности за эксплуатацию. Проприетарное ПО предлагает готовый продукт с предсказуемой поддержкой, но ограничивает возможность влиять на его развитие и накладывает долгосрочные обязательства перед вендором.
Виртуальная инфраструктура на базе VMware
ИТ-ГРАД поможет развернуть производительную и отказоустойчивую облачную инфраструктуру с сохранением свободы выбора открытых инструментов
Виды лицензий Open Source
Открытый исходный код не означает отсутствие правил. Напротив, именно лицензия определяет границы допустимого использования, и ее выбор влияет на весь жизненный цикл продукта — от разработки до коммерческого распространения. Один и тот же код под разными лицензиями может быть как безопасной основой для проприетарного продукта, так и юридической ловушкой, которая обяжет компанию раскрыть собственные наработки. Понимание типов лицензий помогает избежать подобных рисков.
Разрешительные лицензии
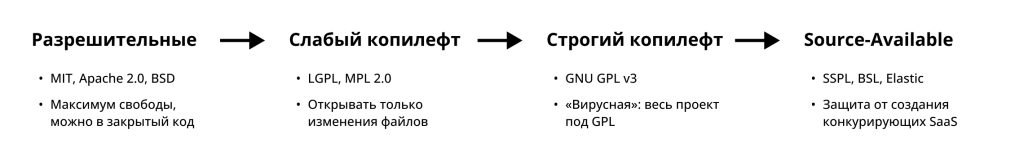
Разрешительные лицензии накладывают минимум ограничений и дают максимум свободы. Код можно использовать в коммерческих проектах, модифицировать и распространять без обязанности открывать собственные изменения. Единственное требование, которое обычно сохраняется, — указание авторства оригинальных разработчиков.
MIT — одна из самых коротких и популярных лицензий. Текст умещается в пару абзацев и разрешает практически все: использовать код в закрытых продуктах, менять его и продавать. От разработчика требуется только сохранить уведомление о лицензии и авторских правах. Простота MIT сделала ее стандартом для экосистем JavaScript, Python и множества других.
Apache 2.0 предлагает схожий уровень свободы, но добавляет важный элемент — явную передачу патентных прав. Пользователь получает не только право на код, но и защиту от патентных претензий со стороны авторов: если компания подает иск о нарушении патентов против создателей проекта, она автоматически теряет права, предоставленные лицензией. Для корпоративной среды это существенный плюс.
BSD существует в нескольких вариантах. Двухпунктную версию можно считать аналогом MIT, а трехпунктная добавляет оговорку: запрещается использовать имена авторов или организации для рекламы производных продуктов без специального разрешения. Разница небольшая, но для проектов с сильным брендом она имеет значение.
Копилефт-лицензии
Копилефтные лицензии реализуют принцип «свобода порождает свободу». Они требуют, чтобы производные работы распространялись на тех же условиях, что и оригинал. Модифицировал код — обязан открыть изменения под той же лицензией. Именно поэтому такие лицензии иногда называют вирусными: они передают свои условия дальше по цепочке производных продуктов.
GNU GPL v3 — самая известная и строгая из копилефтных лицензий. Если программа содержит GPL-код, она целиком должна распространяться под GPL. Совмещение с проприетарными компонентами возможно только при тщательном архитектурном разделении, иначе закрытый код окажется под угрозой принудительного раскрытия.
AGPL идет еще дальше и закрывает так называемую лазейку ASP. Обычная GPL срабатывает при физическом распространении программы, но если продукт работает на сервере и пользователи взаимодействуют с ним через сеть, распространения формально не происходит. AGPL устраняет этот пробел: даже при использовании кода в SaaS-сервисе необходимо предоставить доступ к исходному коду всем пользователям сервиса. Для облачных провайдеров и их клиентов это особенно важно учитывать на этапе выбора компонентов.
Слабый копилефт
Слабый копилефт представляет собой компромиссный вариант. Модификации самой библиотеки нужно открывать, но программа, которая эту библиотеку использует, может оставаться закрытой. Граница проходит по способу связывания компонентов.
LGPL разрешает динамическое связывание без раскрытия кода основной программы. Это делает лицензию удобной для системных библиотек и фреймворков, которые используются в проприетарных продуктах.
MPL 2.0 работает на уровне отдельных файлов. Если вы изменили файл, изначально распространявшийся под MPL, вы обязаны открыть эти изменения. Новые файлы, добавленные вами, можно оставить под любой другой лицензией. Такой подход проще для соблюдения, чем требования GPL, и популярен в проектах, которые хотят совмещать открытость с коммерческими модулями.
Не совсем Open Source
Существует категория лицензий, которые выглядят как открытые, но формально таковыми не являются. Термин для них — source available, то есть «исходный код доступен для чтения, но не для свободного использования». Организация Open Source Initiative не признает такие лицензии открытыми, потому что они нарушают одну из базовых свобод — свободу использования в любых целях.
Примеры — Server Side Public License от MongoDB, Elastic License, Business Source License. Эти лицензии появились как ответ облачных провайдеров на практику гиперскейлеров, которые брали открытый код, запускали на его основе коммерческие облачные сервисы и конкурировали с создателями продукта. Новые лицензии прямо запрещают такое использование или ограничивают его по времени. Код по-прежнему можно читать и изучать, но запускать конкурирующий сервис на его основе запрещено условиями.
Выбор лицензии — одно из первых решений при старте любого проекта с открытым кодом. Ошибка на этом этапе может сделать продукт непригодным для коммерческого использования или, наоборот, лишить разработчиков защиты от нежелательной конкуренции. Понимание типов лицензий помогает не только разработчикам, но и тем, кто отбирает компоненты для построения облачной инфраструктуры.
Преимущества и недостатки Open Source
Открытый исходный код дает компаниям технологическую свободу, но накладывает ответственность за эксплуатацию и поддержку. Понимание обеих сторон помогает принимать взвешенные решения при построении облачной инфраструктуры.
Преимущества
Прозрачность и аудируемость. Открытый код можно изучить до внедрения — проверить архитектуру, найти скрытые уязвимости, убедиться в отсутствии закладок и нежелательной телеметрии. Компания не обязана полагаться исключительно на репутацию вендора, она может провести независимый аудит или заказать его у сторонних экспертов. Для бизнеса, работающего в регулируемых отраслях, это часто становится решающим фактором.
Независимость от вендора. В проприетарном ПО направление развития определяет производитель, и клиент может годами ждать нужную функцию. С открытым кодом сценарий иной: если продукту не хватает какой-то возможности, компания вправе реализовать ее самостоятельно или нанять команду для доработки. При этом доработка может вернуться в основной проект и поддерживаться сообществом.
Снижение прямых затрат. Отсутствие лицензионных отчислений позволяет масштабировать инфраструктуру без линейного роста софтверных расходов. Запуск дополнительных узлов кластера или резервных копий баз данных не требует пересчёта лицензий, что особенно заметно в крупных облаковых развёртываниях.
Стандартизация и кадровый рынок. Многие открытые продукты стали отраслевыми стандартами — Kubernetes для оркестрации, PostgreSQL для реляционных баз данных, Linux для серверных операционных систем. Компании проще найти специалистов с нужными компетенциями, а сотрудники знают, что их опыт остается востребованным на рынке.
Недостатки
Скрытые эксплуатационные расходы. Бесплатная лицензия не означает бесплатности продукта в эксплуатации. Настройка, мониторинг, резервное копирование, обновление и устранение инцидентов требуют квалифицированных администраторов. Совокупная стоимость владения открытым решением может приближаться к стоимости проприетарного или даже превышать ее при дефиците внутренней экспертизы.
Риски цепочки поставок. Современные проекты зависят от десятков и сотен сторонних библиотек, каждая из которых, в свою очередь, тянет собственные зависимости. Атака на одно из малоподдерживаемых звеньев способна скомпрометировать всю экосистему. Открытость кода не защищает от подобных инцидентов автоматически — нужны процессы аудита зависимостей.
Фрагментация и форки. Доступность исходников иногда приводит к появлению множества конкурирующих версий одного продукта. Часть форков активно развивается, другие затухают, третьи расходятся настолько далеко, что обратная совместимость теряется. Выбор правильной ветки развития проекта требует отслеживания активности сообщества и понимания расстановки сил в экосистеме.
Документация и поддержка. За открытым продуктом не всегда стоит структурированная служба поддержки. Документация может быть фрагментарной, а единственным источником помощи — форумы и чаты сообщества. Качество ответов варьируется, скорость реакции никем не гарантирована. Для критичных систем это создает риски, которые бизнес должен осознанно принимать или закрывать контрактом с коммерческим вендором открытого ПО.
Заключение
Open Source прошел путь от идейного движения энтузиастов до технологического фундамента, на котором строится современная облачная экономика. Открытый код дает компаниям прозрачность, независимость от вендоров и свободу масштабирования без лицензионных ограничений. Но одновременно требует зрелой экспертизы в эксплуатации, внимания к юридическим тонкостям лицензий и выстроенных процессов безопасности. Выбор между открытым и проприетарным ПО сегодня все чаще сводится не к вопросу «что лучше», а к тому, какой баланс свободы и ответственности готов взять на себя конкретный бизнес.
Если вы планируете развернуть виртуальную инфраструктуру под высоконагруженные проекты на базе VMware, ИТ-ГРАД обеспечит для вас производительность и надежность корпоративного уровня, но оставит свободу выбора инструментов. Оставьте заявку, и наши специалисты помогут спроектировать архитектуру, которая выдержит рост нагрузок и сохранит управляемость на любом масштабе.
Похожие статьи
28.04.2026
8 минут чтения
Как работает виртуальная частная сеть (VPN)
Облачный VPN объединяет распределенных сотрудников, разные права доступа и разные точки входа в единый защищенный контур с централизованным управлением. Рассказываем, как работает VPN и как развернуть облачное решение.
Технологии
03.04.2026
10 минут чтения
Cisco ACI: основа сетевой архитектуры современного ЦОД
Сеть с ручным управлением не успевает за динамикой современного ЦОД. Разбираем, как Cisco ACI автоматизирует и упрощает сетевую инфраструктуру.
Технологии
20.02.2026
10 минут чтения
Что такое сетевые интерфейсы и как они устроены
Сетевой интерфейс соединяет сервер с сетью. В статье разбираем устройство интерфейсов, их идентификаторы, способы настройки, а также принципы работы межсетевых экранов для защиты трафика.
Технологии
Спасибо за ваше обращение
Спасибо за ваше обращение!Наш менеджер скоро обработает ваш запрос.
А пока вы можете почитать статьи в нашем экспертном блоге.